System-Safety-Engineering

Ich mache Autos, Roboter und Maschinen sicher.

Und liefere die Nachweise, die Sie für die Freigabe brauchen.

Neue Projekte laufend • remote oder weltweit vor Ort

Porträt von Nico Litschke

QM bis ASIL D

Sicherheitskonzepte geschrieben und verantwortet

PL e / SIL 3

Sichere Objekterkennung in der Industrierobotik

Millionen Fahrzeuge

Systeme in Serie: Antriebe, Bremsen, KI-ersetzte Sensoren

Alle Assessments bestanden

In jedem Projekt seit 2013, zuletzt TÜV-Audit 2026

Ausgangslage

Vom Teamleiter bis zum CTO höre ich dieselben Fragen.

  • Welches Design erfüllt gleichzeitig Funktionen, Merkmale und Safety des Systems?
  • Wie übernehmen Entwickler und Experten Verantwortung für ihren Safety-Anteil?
  • Wie setze ich unsere begrenzten Ressourcen zielgerichtet ein?
  • Wie minimiere ich technische, ökonomische, ökologische und haftungsrechtliche Risiken?
  • Wie belege ich das mit einem Sicherheitsnachweis, und welche Normen gelten?
  • Neu: Wie setze ich KI in Systemfunktionen und in der Safety-Entwicklung ein?

Ansatz

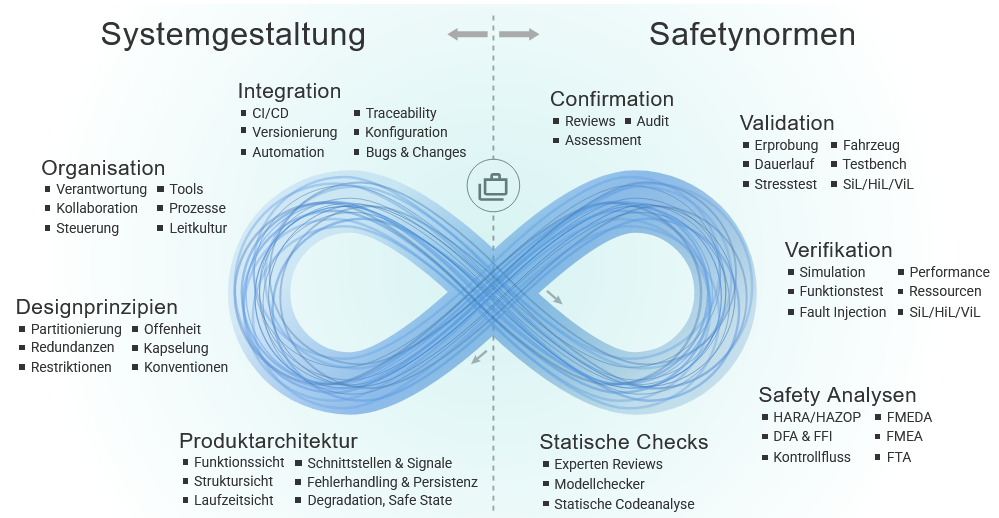
Was macht ein Design sicher?

Normen wie die ISO 26262 beschreiben, wie man ein gegebenes System verifiziert. Das ist wichtig und fließt in den Sicherheitsnachweis ein. Was ein sicheres Systemdesign ausmacht, beantworten sie nicht.

Diese Lücke schließe ich mit STPA. Die Analyse betrachtet das ganze System aus Mensch und Maschine und zeigt, wo unzureichende Regelung zu Gefährdungen führt. Robustheitsanalysen wie FMEA oder FTA erfassen das kaum: Sie prüfen einzelne Komponenten.

Zum Text „Safety lässt sich nicht hineinprüfen“

Leistungen

Safety einführen oder verbessern

Prozesse schaffen, die das Richtige leicht machen.

  • Auftrag und Ziele klären
  • Stärken und Schwächen analysieren, bei Bedarf als Gap-Analyse zu einer Norm
  • Pilotphase an einem konkreten System
  • Rollout planen

Ergebnis: ein Rolloutplan, der sich im Piloten bewährt hat.
Safety und Systems Engineering

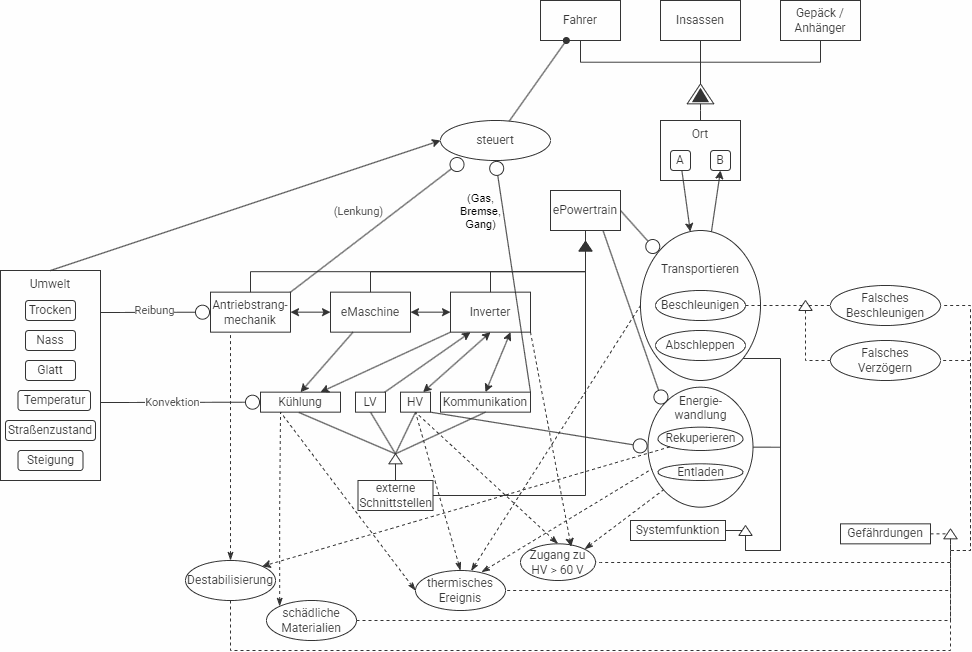
Safety in das Systemdesign hineinentwickeln.

  • Gefährdungsanalyse und Safety-Analyse mit STPA
  • Sicherheitskonzept entwickeln, ganz oder in Teilen
  • Software, Hardware, Test und Fachbereiche in der Umsetzung begleiten

Ergebnis: prüfbare Anforderungen und ein dokumentiertes Safety-Design.

Artefakte und Werkzeuge

MBSE • SysML/UML • ConOps/Item-Definition • Safety Requirements • FSC • TSC • Partitionierung und Dekomposition • Modularisierung • Auswahl von Safety-Mechanismen • HSI • State Machines • AUTOSAR • QNX • RTOS • EGAS • IBM DNG / RTC / RQM • DOORS • Polarion • Codebeamer • PTC Integrity • Medini • Rhapsody • Enterprise Architect • UMLet • ASCET • Jira/Confluence • git • SVN • shell • Python • Cursor • Claude Code • Visual Studio

Safety planen und nachweisen

Safety-Projekte nach Plan zur Freigabe führen.

  • Lifecycle auf die relevanten Normen zuschneiden
  • Safety-WBS und Safety Plan aufstellen
  • Safety Case zusammenstellen
  • Safety Assessment begleiten

Ergebnis: ein freigegebener Safety Case und ein bestandenes Safety Assessment.

Normen, Analysen und Nachweise

ISO 13849 • EU-Maschinenverordnung 2023/1230 • ISO 26262 • IEC 61508 • ISO 21448 (SOTIF) • ISO 6469 (HV-Safety) • ISO/PAS 8800 (KI-Safety) • INCOSE • SEBoK • Automotive SPICE • Technisches und Safety-Projektmanagement • Lifecycle Tailoring • Impact Analysis • (Safety) WBS • (Safety) Projektplanung • Safety Plan • Release-Management • HARA • FMEA • FMEDA • FTA • DFA • SOTIF-Analyse • Kontroll- und Datenflussanalyse • Safety Case (GSN) • Safety Audit • Safety Assessment • Confirmation Measures • APIS IQ • Isograph Reliability Workbench

Einsatzfelder

Die Technik entwickelt sich schneller, als Normen entstehen. Branchennormen legen fest, wie die Sicherheit bekannter Lösungen nachzuweisen ist. System Safety beantwortet die allgemeinere Frage: Unter welchen Bedingungen lässt sich ein System sicher betreiben?

Fahrzeuge

Elektrische Antriebe, Bremsen, Assistenz und Infotainment bei OEM und Tier 1.

Nachweis nach: ISO 26262 • ISO 21448 (SOTIF) • ISO 6469

Roboter und Maschinen

Sichere Objekterkennung und Steuerungen für Industrieroboter und Maschinen.

Nachweis nach: ISO 13849 • IEC 61508 • EU-Maschinenverordnung 2023/1230

KI-Funktionen

KI-Modelle in Systemfunktionen absichern, KI in der Safety-Entwicklung nutzen.

Nachweis nach: ISO/PAS 8800 • ISO 21448 (SOTIF)

Erfahrung

2026

Sichere Objekterkennung, Industrierobotik

System-Safety-Ingenieur • PL e / SIL 3

Aufbau eines System-Software-Architekturframeworks und MBSE. Pilotierung an der sicheren Objekterkennung für Industrieroboter, ergänzt um Gefährdungsanalysen. Erfolgreiches Audit von Gefährdungsanalyse und Sicherheitskonzept durch den TÜV.

seit 2025

Infotainment und Assistenzsysteme

Software-Safety-Ingenieur und Safety Coach • ASIL A bis D

Software-Safety-Architektur entworfen. Dekomposition zu Safety on Chip, Betriebssystem, Hypervisor und Peripherie. Safety Key Account zu OEM und Lieferanten. Unterstützung der Fachdomänen zum Einsatz von Safety-Methoden. OEM würdigt „deutliche Verbesserung des Sicherheitskonzepts“.

2016 – 2024

Elektrische Achse und deren Teilsysteme

System-Safety-Ingenieur und Safety Manager • QM bis ASIL D

Sicherheitsentwicklung für ungewollte Beschleunigung, HV-Sicherheit und thermische Sicherheit über die gesamte Serienentwicklung koordiniert und begleitet. Safety Key Account zum Autohersteller. Sensoren durch KI-Modelle ersetzt. Mehrere Serienfreigaben mit bestandenen Safety Assessments und freigegebenem Safety Case.

2012 – 2016

Embedded Software Beratung

Angestellter Berater • zuletzt Vector Consulting Services

Regionale und internationale Projekte zur Pilotierung und Einführung von ISO 26262, Automotive SPICE, Projektmanagement und Qualitätssicherung. Tailoring und Anwendung von Prozessen und Entwicklungswerkzeugen. Größte Erfolge: Automotive SPICE Level 3 eingeführt, Project Management Office aufgebaut, Safety Dashboard eingeführt.

2002 – 2012

Vom Facharbeiter zum Ingenieur

Projekttechniker • zweiter Bildungsweg • Studium

Nach meiner Berufsausbildung zum IT-Systemelektroniker war ich als Projekttechniker und in der IT tätig. Nebenberuflich Abitur und Studium abgeschlossen.

Studium: System Engineering, Universität der Bundeswehr München • Wirtschaftsingenieur, TU Dresden • Organisationsberatung, TU Kaiserslautern
Fortbildungen: Certified Software Architect (iSAQB) • iNTACS Provisional Assessor Automotive SPICE

Sie wollen Safety umsetzen?

Schreiben Sie mir. Die vollständige Projekthistorie erhalten Sie auf Anfrage.